






L’intelligence artificielle a occupé les deux côtés de l’actualité cette semaine. Les investisseurs ont remis en question le coût des infrastructures nécessaires à son développement, tandis que des chercheurs ont montré comment elle pouvait aider à révéler des failles majeures dans les logiciels. L’alerte PHP2Shell, abordée dans notre salle de trading jeudi, remet ainsi la cybersécurité en bourse au premier plan de mon analyse boursière.
Table des matières
Une semaine de rotation derrière les indices
Jeudi, le Nasdaq composite a perdu 2,6 % et le S&P 500, 1,2 %. La majorité des actions américaines ont pourtant progressé. Les grandes valeurs technologiques ont pesé sur les indices, tandis que le Dow Jones et les petites capitalisations résistaient mieux.
| Indice | Jeudi 22 octobre | Semaine jusqu’à jeudi |
| S&P 500 | −1,2 % | +0,1 % |
| Nasdaq composite | −2,6 % | −0,5 % |
| Dow Jones | Moins de +0,1 % | +1,7 % |
| Russell 2000 | +0,1 % | +2,3 % |
Sources : Associated Press — clôture et semaine au 22 octobre
Les résultats et annonces de Meta ont ravivé les questions sur les engagements financiers liés à l’IA. À l’inverse, Nasdaq, l’entreprise cotée sous NDAQ, a publié jeudi des revenus nets en hausse de 13 % et un bénéfice ajusté par action en progression de 18 %. Les résultats propres à chaque société restent déterminants.
Sources : Reuters — séance du 22 octobre · Nasdaq — résultats du troisième trimestre
Vendredi matin, la prudence persiste. À 6 h 35, heure de l’Est, les contrats à terme reculaient de 0,2 % sur le S&P 500 et de 0,6 % sur le Dow; ceux du Nasdaq 100 étaient presque stables. Le Brent évoluait autour de 114,50 $ US, sur fond de tensions au Moyen-Orient, et le taux américain à 10 ans autour de 4,97 %. Au Canada, les contrats à terme liés au S&P/TSX cédaient 0,28 % à 6 h 11. Ces instantanés précèdent l’ouverture et peuvent changer rapidement.
Sources : Business Insider — instantané de 6 h 35 · Reuters via Kitco — marché canadien
PHP2Shell et la vulnérabilité des infrastructures du Web
L’événement central de mon billet concerne PHP, un langage utilisé pour faire fonctionner des sites et des applications Web, notamment WordPress, Drupal et MediaWiki. Les deux failles regroupées sous le nom PHP2Shell touchent le moteur du langage lui-même. Une application peut donc être exposée même si son propre code ne présente pas le problème.
Ces vulnérabilités sont classées critiques, avec une note de gravité de 9,2 sur 10. Elles peuvent permettre à un attaquant sans authentification d’exécuter du code sur un serveur vulnérable. Les conséquences possibles comprennent le vol de données et la perturbation des services.
Sources : CERT-EU — avis de sécurité
Selon Wiz, PHP fait fonctionner environ 70 % des sites Web. Ce chiffre explique l’ampleur du sujet, mais il ne signifie pas que 70 % du Web a été piraté. La version installée, la configuration du serveur et les protections en place comptent dans l’exposition réelle.
Sources : Wiz Research — analyse de PHP2Shell
Ce que l’intelligence artificielle a changé
OpenAI indique que la firme Calif a identifié une faille critique avec l’aide de GPT-5.6 Sol dans le cadre de l’initiative Patch the Planet. Wiz a également découvert et signalé les vulnérabilités de façon indépendante, en utilisant des outils d’IA. Les équipes de PHP ont dirigé la préparation des correctifs, avec l’appui de plusieurs partenaires.
Sources : OpenAI — coordination de la réponse · Wiz Research
Une partie du problème avait déjà été entrevue en 2024, selon la PHP Foundation. Les recherches récentes ont rendu ses conséquences beaucoup plus concrètes. L’IA aide à tester des scénarios complexes et à démontrer l’exploitation de failles auparavant difficiles à exploiter. Ces capacités accélèrent le travail des défenseurs, mais elles peuvent aussi aider les attaquants.
Sources : PHP Foundation — historique et réponse · OpenAI
Des correctifs disponibles et une surveillance qui continue
PHP a publié ses correctifs le 21 octobre. Le projet demande une mise à jour immédiate des installations concernées. Cloudflare a aussi déployé des protections pour ses clients gratuits comme payants, tout en rappelant que son pare-feu ne remplace pas la correction de PHP sur le serveur.
Sources : PHP — avis et versions corrigées · Cloudflare — protections déployées
Ce vendredi, PHP signale également un vecteur supplémentaire jugé peu probable, lié à une combinaison inhabituelle de configuration et de code. Une précaution temporaire est recommandée pour les configurations concernées en attendant une prochaine version. Le suivi de sécurité se poursuit donc au-delà des mises à jour de mercredi.
Sources : PHP — avis complémentaire du 23 octobre
Les sociétés de cybersécurité reviennent au premier plan
Pour les investisseurs, cette alerte remet en évidence le rôle des entreprises capables d’identifier les systèmes exposés, de filtrer les attaques et d’intervenir après une intrusion. Dans notre séance de jeudi, nous avons notamment examiné Cloudflare (NET), Fastly (FSLY), Akamai (AKAM), CrowdStrike (CRWD), Zscaler (ZS), Palo Alto Networks (PANW) et Fortinet (FTNT).
Cloudflare présente un lien direct avec l’événement : l’entreprise a participé à la réponse coordonnée et publié les mesures de protection mises en place. Fastly a annoncé un correctif virtuel pour son pare-feu. Akamai a décrit ses outils de repérage des actifs exposés et de segmentation. Ces annonces documentent une réponse opérationnelle; elles ne permettent pas encore de chiffrer des ventes additionnelles.
Sources : Cloudflare — réponse à PHP2Shell · Fastly — correctif virtuel · Akamai — analyse et mesures
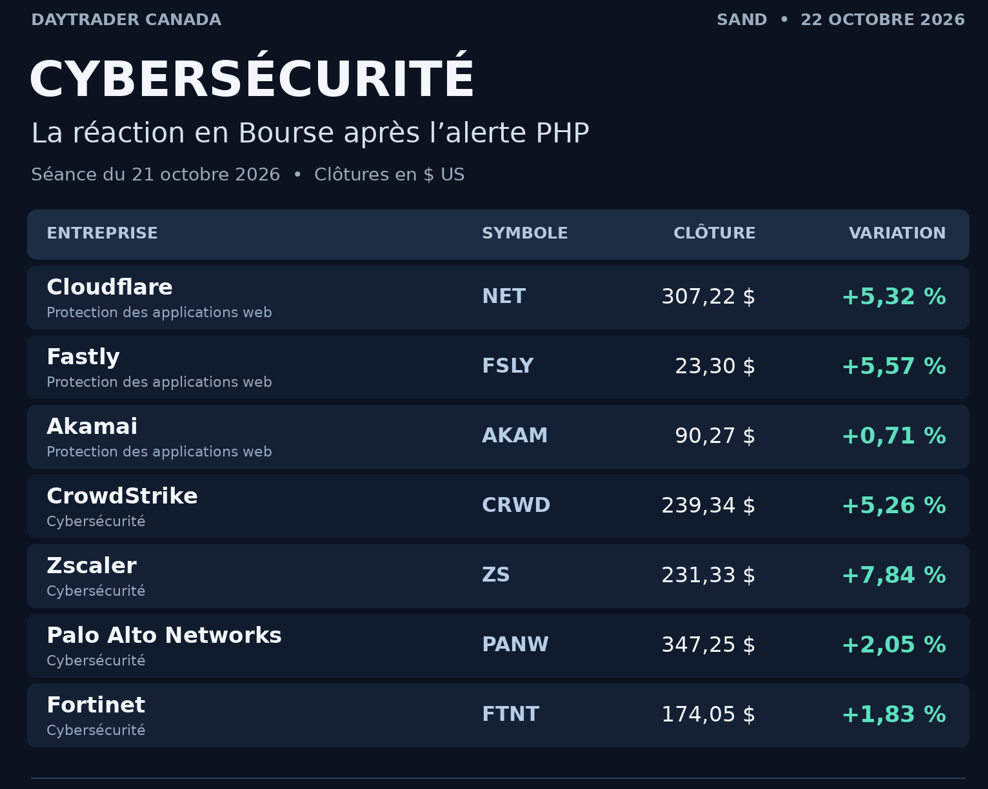
Réaction des titres de cybersécurité à la clôture du mercredi 21 octobre 2026. Tableau préparé pour la salle du 22 octobre.
Pour les autres entreprises du tableau, il faut examiner les produits concernés et leur rôle réel dans la protection des clients. Une hausse simultanée de plusieurs titres peut refléter un regain d’intérêt pour le secteur; elle ne démontre pas que chacun bénéficiera commercialement de cette faille dans les mêmes proportions.
Davantage de menaces ne garantit pas davantage de bénéfices
Ma lecture est que l’IA pourrait renforcer les besoins de cybersécurité sur plusieurs années. Si elle réduit le temps nécessaire pour trouver ou exploiter une faille, les entreprises devront aussi améliorer leur capacité à repérer les systèmes vulnérables, appliquer les correctifs et surveiller les incidents.
Le passage de ce besoin aux bénéfices reste toutefois à démontrer. Une protection peut déjà être comprise dans un abonnement existant. Cloudflare a justement étendu ses mesures aux clients gratuits. L’occasion commerciale pourrait venir de nouveaux abonnements, de ventes additionnelles ou d’une meilleure fidélisation; une alerte isolée ne garantit aucun de ces résultats.
Sources : Cloudflare — protections sur les offres gratuites et payantes
L’IA peut aussi modifier la concurrence et rendre certaines fonctions de détection plus accessibles. Je surveillerai donc la croissance des revenus récurrents, la capacité à conserver les clients et les marges. Une entreprise peut répondre efficacement à une crise sans que son action soit intéressante à n’importe quel prix.
C’est la distinction à conserver devant les graphiques : PHP2Shell confirme un besoin de protection bien réel. Pour soutenir durablement les cours, les fournisseurs devront convertir leur valeur technique en résultats supérieurs aux attentes du marché.
Les FNB pour suivre la cybersécurité dans son ensemble
On peut également examiner le thème à travers un fonds négocié en Bourse, ou FNB. Cette approche répartit l’exposition entre plusieurs sociétés et réduit la dépendance à un seul résultat trimestriel. Elle conserve toutefois les risques communs au secteur et au marché technologique.
CIBR, HACK, BUG et IHAK donnent accès à des paniers différents. CIBR constitue une référence utile pour suivre le secteur. BUG retient aussi mon attention : son indice exige que les entreprises admissibles tirent au moins 50 % de leurs revenus de la cybersécurité. Ses frais annuels sont de 0,50 %, contre 0,58 % pour CIBR, 0,60 % pour HACK et 0,47 % pour IHAK.
Sources : First Trust — CIBR · Global X — BUG · Amplify — HACK · iShares — IHAK
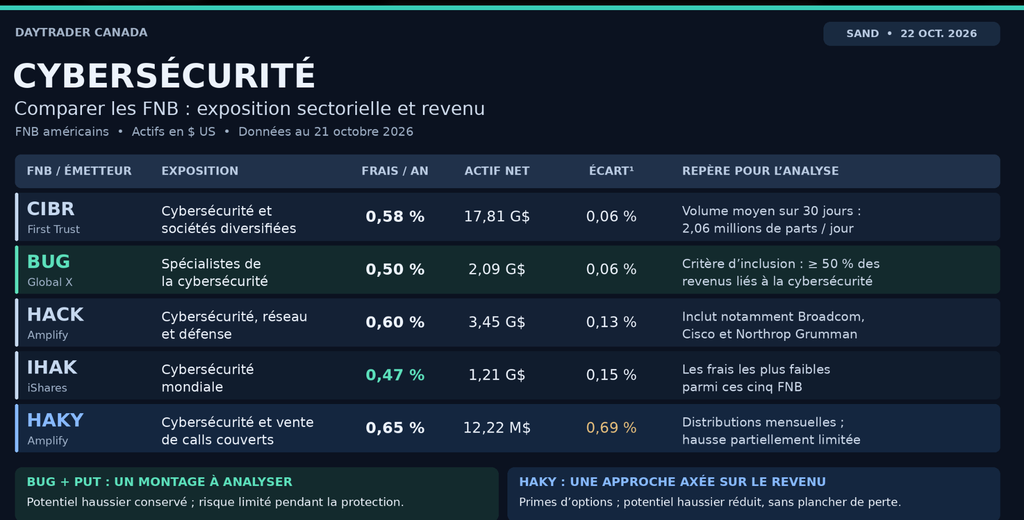
Comparatif préparé le 22 octobre, avec des données au 21 octobre 2026. Les actifs, écarts de négociation et portefeuilles évoluent. La liquidité des options doit être vérifiée séparément de celle des parts.
HAKY propose une approche différente : il combine une exposition à la cybersécurité avec la vente d’options d’achat couvertes (Covered Call) sur une partie du portefeuille. Ses frais annuels affichés sont de 0,65 % et ses distributions sont mensuelles. Cette formule peut intéresser ceux qui recherchent du revenu, en acceptant de céder une partie du potentiel de hausse.
Les primes encaissées n’établissent aucun plancher de protection. Les distributions peuvent varier et comprendre du remboursement de capital. Il faut donc suivre le rendement total, soit les distributions et l’évolution de la valeur des parts, plutôt que le seul taux de distribution.
Sources : Amplify — stratégie et risques de HAKY
Ce que je surveille pour la suite
À court terme, je regarderai si les titres de cybersécurité conservent leur vigueur relative dans un marché plus hésitant. Je suivrai aussi les précisions sur PHP2Shell et les commentaires des fournisseurs sur la demande des clients. Une poussée sur une manchette doit ensuite se confirmer dans les résultats et dans le comportement des prix.
La semaine prochaine ajoutera plusieurs tests pour les marchés : les résultats d’Alphabet, Microsoft et Amazon, ainsi que la décision de la Réserve fédérale mercredi. Les investisseurs chercheront à savoir si les dépenses d’IA se traduisent en revenus suffisants pour justifier les engagements financiers.
Sources : Reuters — rendez-vous de la semaine prochaine
Pour ma part, je retiens surtout que les progrès de l’IA rendent la sécurité des infrastructures numériques encore plus importante. La cybersécurité mérite une place dans notre liste de surveillance. Le choix du titre ou du FNB, le prix payé et le risque accepté restent à évaluer pour chaque position.
FAQ sur PHP2Shell et les placements en cybersécurité
Pourquoi la faille PHP2Shell est importante
Elle touche le moteur PHP utilisé par de nombreuses applications Web. Les deux vulnérabilités critiques peuvent permettre l’exécution de code à distance sur des serveurs exposés. L’étendue de PHP explique l’urgence de la réponse, sans signifier que tous les sites ont été compromis.
Quel rôle l’IA a joué dans la découverte
Des chercheurs de Calif et de Wiz ont utilisé des outils d’IA pour identifier des failles et démontrer leur exploitation. OpenAI a aussi coordonné une réponse avec les équipes de PHP et plusieurs fournisseurs de sécurité.
Une faille ne garantit pas une hausse des revenus
Non. Les protections peuvent déjà être incluses dans les abonnements. Il faut ensuite vérifier si le fournisseur attire de nouveaux clients, vend des services supplémentaires ou améliore ses renouvellements et ses marges.
Quelle différence entre BUG et HAKY
BUG suit un panier de spécialistes de la cybersécurité. HAKY ajoute une stratégie de vente d’options d’achat couvertes pour soutenir ses distributions, ce qui peut limiter une partie des gains sans empêcher les pertes en capital.
Sources : PHP · CERT-EU · OpenAI · Global X — BUG · Amplify — HAKY
Déclaration de positions et avis au lecteur
Richard Dussault, auteur de ce billet, déclare détenir une position dans le FNB HAKY au moment de la rédaction. Ses positions peuvent changer sans préavis.
Ce billet présente une opinion et des renseignements à des fins d’information et de formation. Il ne constitue pas un conseil financier personnalisé ni une recommandation d’acheter ou de vendre un titre. Les données proviennent de sources jugées fiables, mais leur exactitude et leur intégralité ne sont pas garanties. La négociation d’actions, de FNB et d’options comporte des risques pouvant entraîner des pertes importantes. Les rendements passés ne garantissent pas les résultats futurs. Chaque investisseur demeure responsable de ses décisions et doit tenir compte de ses objectifs, de sa situation financière et de sa tolérance au risque. DayTrader Canada et son équipe ne garantissent aucun résultat.